Cómo se realiza un estudio de seguridad electrónica profesional requiere definir primero el resultado esperado. En esta guía explicamos cómo convertir riesgos y operación en requisitos técnicos verificables, qué variables cambian el diseño y cómo comprobar que la solución cumple en condiciones reales.
El diagnóstico debe transformar riesgos y necesidades operacionales en decisiones priorizadas, presupuestables y verificables, separando hechos observados de supuestos. En este artículo ese enfoque se aplica específicamente a estudio de seguridad electrónica.
Levantamiento del recinto y entrevistas operacionales
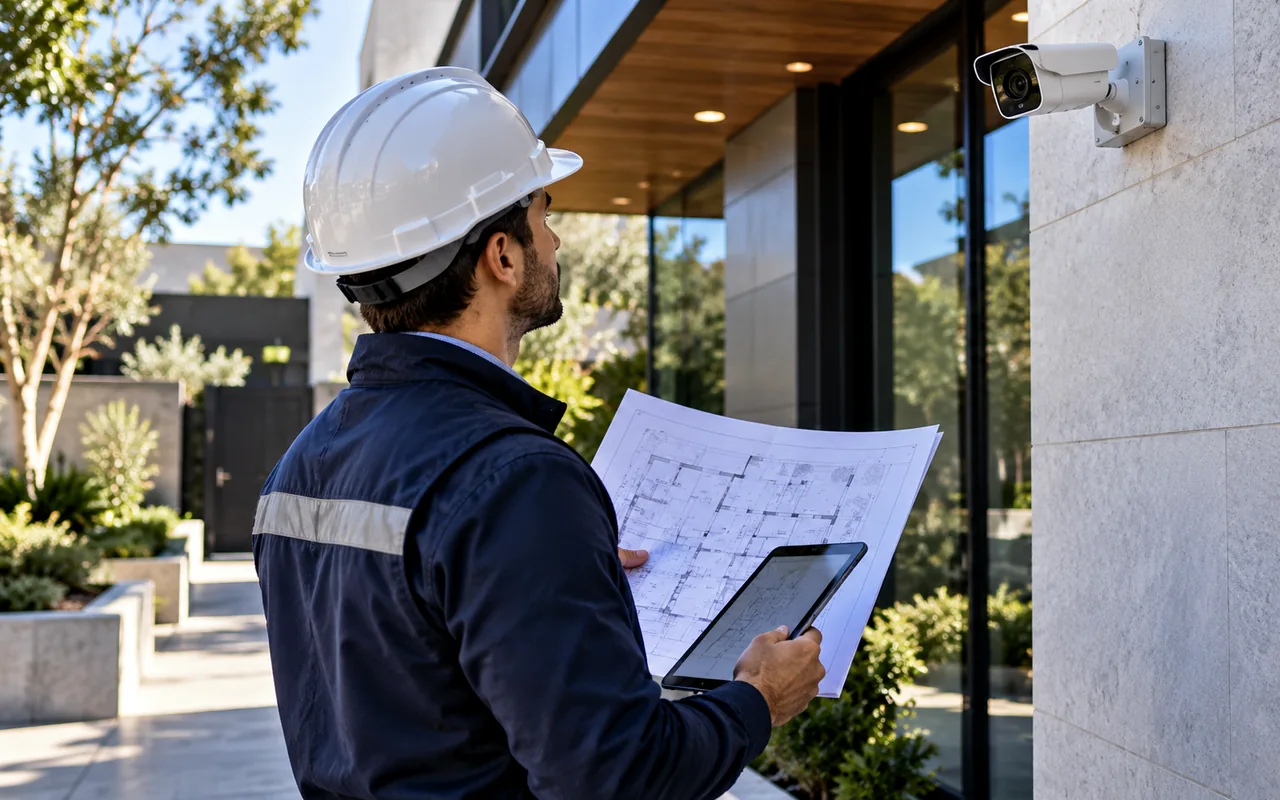
El estudio comienza con levantamiento del recinto, entrevistas y observación de operación. El objetivo es comprender activos, horarios, incidentes, flujos y restricciones antes de recomendar tecnología.
El alcance técnico de “Levantamiento del recinto y entrevistas operacionales” debe indicar quién verifica el resultado, qué evidencia se conserva y qué condición exige corregir la configuración antes de la recepción.
Identificación de amenazas, vulnerabilidades y activos críticos
Las amenazas se relacionan con vulnerabilidades concretas: acceso sin control, punto ciego, portón expuesto, gabinete sin protección o dependencia de una sola ruta de comunicación.
El alcance técnico de “Identificación de amenazas, vulnerabilidades y activos críticos” debe indicar quién verifica el resultado, qué evidencia se conserva y qué condición exige corregir la configuración antes de la recepción.
Priorización por probabilidad, impacto y exposición
La priorización combina probabilidad, impacto y exposición. El resultado debería diferenciar medidas urgentes, importantes y deseables, evitando una lista plana de compras.
El alcance técnico de “Priorización por probabilidad, impacto y exposición” debe indicar quién verifica el resultado, qué evidencia se conserva y qué condición exige corregir la configuración antes de la recepción.
Recomendaciones por capas con costo y criticidad
Cada recomendación debe indicar ubicación, objetivo, dependencia, prioridad y criterio de aceptación. Esa estructura permite presupuestar y ejecutar por etapas sin perder la lógica del estudio.
El alcance técnico de “Recomendaciones por capas con costo y criticidad” debe indicar quién verifica el resultado, qué evidencia se conserva y qué condición exige corregir la configuración antes de la recepción.
Cómo comprobar el resultado en terreno
Al evaluar estudio de seguridad electrónica, una recomendación ejecutable indica riesgo, ubicación, medida, prioridad, dependencia y prueba de aceptación. “Mejorar seguridad” no permite presupuestar ni auditar.
Al evaluar estudio de seguridad electrónica, el riesgo residual debe quedar visible después de proponer el control. Ninguna tecnología elimina por completo un escenario; sólo reduce probabilidad, impacto o tiempo de respuesta.
Al evaluar estudio de seguridad electrónica, los entregables deberían permitir que otra persona entienda qué riesgo se observó, dónde se ubica, qué medida se propone, qué prioridad tiene y cómo se verificará su implementación. Esa trazabilidad evita recomendaciones genéricas.
Documentación que debería acompañar la solución
- Registrar el criterio utilizado para levantamiento del recinto y entrevistas operacionales, junto con ubicación, responsable y evidencia de prueba.
- Registrar el criterio utilizado para identificación de amenazas, vulnerabilidades y activos críticos, junto con ubicación, responsable y evidencia de prueba.
- Registrar el criterio utilizado para priorización por probabilidad, impacto y exposición, junto con ubicación, responsable y evidencia de prueba.
- Registrar el criterio utilizado para recomendaciones por capas con costo y criticidad, junto con ubicación, responsable y evidencia de prueba.
- Para estudio de seguridad electrónica, guardar configuraciones, planos o esquemas necesarios para mantenimiento, ampliaciones y diagnóstico de fallas.
Aspectos legales y de privacidad que deben considerarse
Al evaluar estudio de seguridad electrónica, no todos los criterios de ingeniería dependen de una autorización legal específica. Sin embargo, la documentación técnica, la seguridad de acceso, la continuidad y el resguardo de registros pueden incidir en obligaciones contractuales y en protección de datos cuando el sistema procesa imágenes, identificadores o registros de personas. Si el proyecto tiene una exigencia regulatoria particular, debe revisarse la fuente oficial vigente.
Checklist antes de aprobar la solución
- ¿El objetivo del sistema está descrito en términos que puedan comprobarse específicamente para estudio de seguridad electrónica?
- ¿La propuesta identifica dependencias de energía, red, obras civiles o servicios de terceros específicamente para estudio de seguridad electrónica?
- ¿Se definió cómo se probará la solución antes de firmar la recepción?
- ¿Existen responsables, perfiles de acceso y criterios de mantenimiento específicamente para estudio de seguridad electrónica?
- ¿Cada recomendación indica riesgo, prioridad, dependencia, costo relativo y forma de verificación específicamente para estudio de seguridad electrónica?
Conclusión técnica
Cómo se realiza un estudio de seguridad electrónica profesional debe resolverse con criterios verificables y documentación suficiente para operar y mantener la solución. Si el escenario tiene restricciones de infraestructura, privacidad, normativa o continuidad, conviene resolverlas durante el diseño y no después de instalar.