Cómo diseñar un sistema de alarma de intrusión por capas requiere definir primero el resultado esperado. En esta guía explicamos cómo combinar perímetro, acceso e interior para detectar antes y verificar mejor, qué variables cambian el diseño y cómo comprobar que la solución cumple en condiciones reales.
La confiabilidad depende de la cadena completa de detección, identificación de zona, comunicación, aviso y respuesta, además de la autonomía y el mantenimiento. En este artículo ese enfoque se aplica específicamente a diseño sistema de alarma.
Proteger primero accesos probables y zonas con activos críticos
La primera capa debe proteger accesos probables y perímetro; la segunda, puntos de ingreso; y la tercera, zonas interiores con activos críticos. El objetivo es detectar antes y mantener capacidad de confirmación aunque una capa sea vulnerada.
El alcance técnico de “Proteger primero accesos probables y zonas con activos críticos” debe indicar quién verifica el resultado, qué evidencia se conserva y qué condición exige corregir la configuración antes de la recepción.
Crear particiones cuando existen horarios u ocupantes distintos
Las particiones permiten armar sectores con horarios o responsables distintos. Una bodega 24/7 y una oficina diurna no deberían obligatoriamente compartir el mismo estado de armado si la operación necesita flexibilidad.
El alcance técnico de “Crear particiones cuando existen horarios u ocupantes distintos” debe indicar quién verifica el resultado, qué evidencia se conserva y qué condición exige corregir la configuración antes de la recepción.
Usar sensores complementarios en escenarios con mayor exposición
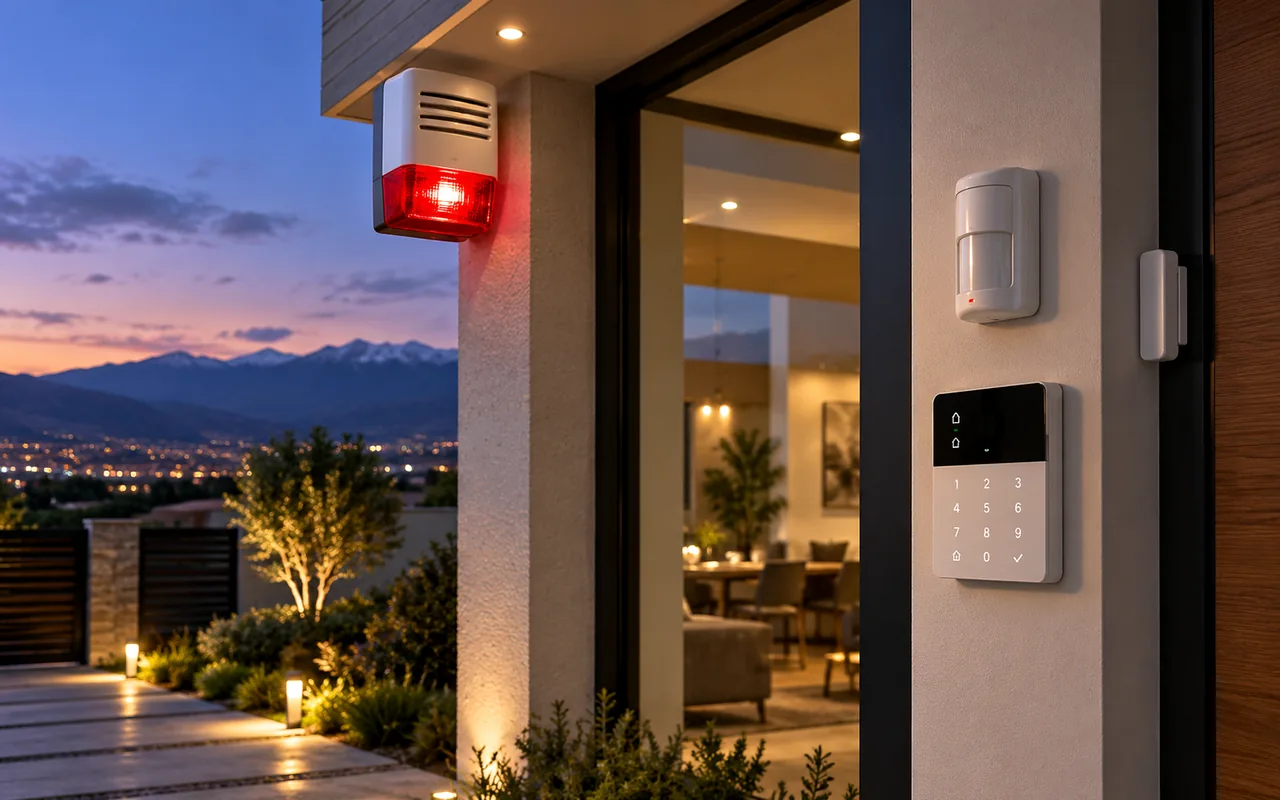
Los sensores deben complementarse según el riesgo: contactos magnéticos para apertura, PIR o doble tecnología para movimiento y barreras o sensores exteriores donde el ambiente lo permita.
El alcance técnico de “Usar sensores complementarios en escenarios con mayor exposición” debe indicar quién verifica el resultado, qué evidencia se conserva y qué condición exige corregir la configuración antes de la recepción.
Definir qué sucede después de cada tipo de evento
Cada evento debe tener un resultado definido: sirena, notificación, llamada, verificación o escalamiento. Una alarma sin protocolo de respuesta sólo informa que algo ocurrió, pero no asegura una reacción útil.
El alcance técnico de “Definir qué sucede después de cada tipo de evento” debe indicar quién verifica el resultado, qué evidencia se conserva y qué condición exige corregir la configuración antes de la recepción.
Cómo comprobar el resultado en terreno
Al evaluar diseño sistema de alarma, la cadena completa es detección, identificación de zona, comunicación y respuesta. Si una etapa no está definida, la sirena por sí sola no resuelve el riesgo.
Al evaluar diseño sistema de alarma, una zona que genera falsas alarmas repetidas debe investigarse por ubicación, ambiente, cableado, sensibilidad y hábitos de uso antes de anularla o aumentar retardos.
Al evaluar diseño sistema de alarma, las pruebas deben simular aperturas, movimiento, sabotaje, pérdida de energía y pérdida de comunicaciones. Cada evento debería quedar asociado a una zona, una notificación esperada y un responsable de respuesta.
Documentación que debería acompañar la solución
- Registrar el criterio utilizado para proteger primero accesos probables y zonas con activos críticos, junto con ubicación, responsable y evidencia de prueba.
- Registrar el criterio utilizado para crear particiones cuando existen horarios u ocupantes distintos, junto con ubicación, responsable y evidencia de prueba.
- Registrar el criterio utilizado para usar sensores complementarios en escenarios con mayor exposición, junto con ubicación, responsable y evidencia de prueba.
- Registrar el criterio utilizado para definir qué sucede después de cada tipo de evento, junto con ubicación, responsable y evidencia de prueba.
- Para diseño sistema de alarma, guardar configuraciones, planos o esquemas necesarios para mantenimiento, ampliaciones y diagnóstico de fallas.
Aspectos legales y de privacidad que deben considerarse
Al evaluar diseño sistema de alarma, no todos los criterios de ingeniería dependen de una autorización legal específica. Sin embargo, la documentación técnica, la seguridad de acceso, la continuidad y el resguardo de registros pueden incidir en obligaciones contractuales y en protección de datos cuando el sistema procesa imágenes, identificadores o registros de personas. Si el proyecto tiene una exigencia regulatoria particular, debe revisarse la fuente oficial vigente.
Checklist antes de aprobar la solución
- ¿El objetivo del sistema está descrito en términos que puedan comprobarse específicamente para diseño sistema de alarma?
- ¿La propuesta identifica dependencias de energía, red, obras civiles o servicios de terceros específicamente para diseño sistema de alarma?
- ¿Se definió cómo se probará la solución antes de firmar la recepción?
- ¿Existen responsables, perfiles de acceso y criterios de mantenimiento específicamente para diseño sistema de alarma?
- ¿Se probaron sabotaje, pérdida de energía, comunicaciones y la respuesta asociada a cada zona específicamente para diseño sistema de alarma?
Conclusión técnica
Cómo diseñar un sistema de alarma de intrusión por capas debe resolverse con criterios verificables y documentación suficiente para operar y mantener la solución. Si el escenario tiene restricciones de infraestructura, privacidad, normativa o continuidad, conviene resolverlas durante el diseño y no después de instalar.